Domain www-net.de kaufen?
Wir ziehen mit dem Projekt
www-net.de um.
Sind Sie am Kauf der Domain
www-net.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain www-net.de kaufen?
Wann verwendet man "for" und wann "of"?
Man verwendet "for", um den Zweck oder den Nutzen einer Handlung oder eines Gegenstands auszudrücken. "Of" wird verwendet, um den Besitz oder die Herkunft einer Person oder Sache auszudrücken. **
Wie funktioniert die "for of"-Schleife in JavaScript?
Die "for of"-Schleife in JavaScript ermöglicht es, über die Elemente eines iterierbaren Objekts wie z.B. Arrays oder Strings zu iterieren. Bei jedem Durchlauf der Schleife wird der aktuelle Wert des Elements in einer Variablen gespeichert, auf die innerhalb der Schleife zugegriffen werden kann. Die Schleife endet automatisch, wenn alle Elemente durchlaufen wurden. **

Ähnliche Suchbegriffe für COMPLIANCE-OF-REQUESTS-FOR
Top-Angebote
Produkte zum Begriff COMPLIANCE-OF-REQUESTS-FOR:
-
Gamegenic Magic: The Gathering Reality Fracture Shiny Playmat - Chandra, Chill of ComplianceDie Gamegenic Magic: The Gathering Reality Fracture Shiny Playmat - Chandra, Chill of Compliance bietet eine hochwertige Spielfläche für Sammelkartenspiele. Die ca. 61 x 35 cm große und 2 mm gepolsterte Matte schützt Karten vor rauen oder verschmutzten Tischflächen. Die ultrafeine glänzende Oberfläche setzt das Artwork besonders in Szene. Offiziell lizenziertes MTG-Artwork Ca. 61 x 35 cm große Spielfläche 2 mm weiche Polsterung Ultrafeine Oberfläche für geschmeidige Kartenbewegungen Flache Premium-Nähte29,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Cambridge Handbook of Compliance, Fachbücher von D. Daniel Sokol, Benjamin van RooijDas Cambridge Handbook of Compliance bietet eine umfassende Analyse des Themas Compliance, das in der heutigen Zeit eine zentrale Rolle in Märkten, Gesellschaften und Governance-Strukturen spielt. Dieses Fachbuch ist das erste seiner Art, das die verschiedenen Disziplinen und Perspektiven zusammenführt, um ein ganzheitliches Verständnis von Compliance zu ermöglichen. Es beleuchtet, wie Compliance in unterschiedlichen Bereichen und Sektoren wirkt und welche Mechanismen sie prägen. Die Beiträge stammen von führenden Experten aus den Bereichen Recht, Regulierungsstudien, Managementwissenschaft, Kriminologie, Wirtschaft, Soziologie und Psychologie. Durch die interdisziplinäre Herangehensweise wird ein tiefgehendes Verständnis für die Komplexität und die Herausforderungen von Compliance geschaffen. Das Buch richtet sich an Fachleute, Studierende und Forschende, die sich mit den vielfältigen Aspekten von Compliance auseinandersetzen möchten.215,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Handbuch Compliance-Management, FachbücherDas Handbuch Compliance-Management ist ein umfassendes Werk, das sich mit den aktuellen Herausforderungen und Anforderungen im Bereich Compliance und Integritätsmanagement auseinandersetzt. In einer Zeit, in der digitale Transformationen und neue Geschäftsmodelle unvorhergesehene Risiken mit sich bringen, ist ein effektives Compliance-Management unerlässlich. Die 4. Auflage des Standardwerks von Wieland, Steinmeyer und Gräninger bietet praxisnahe Lösungen und behandelt sowohl die grundlegende Rolle von Compliance als auch die Entwicklung einer ethischen Führungskultur in Organisationen. Es werden Management- und Rechtsgrundlagen, der Aufbau von Compliance-Management-Systemen sowie spezifische Themen wie Anti-Korruption, Kartellrecht und Cybersecurity behandelt. Zudem werden die neuesten Entwicklungen, einschliesslich der Auswirkungen von KI und geopolitischen Veränderungen, berücksichtigt. Mit über 20 neuen Beiträgen ist dieses Handbuch eine wertvolle Ressource für alle, die sich mit den komplexen Anforderungen des Compliance-Managements auseinandersetzen.227,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann ich mit BeautifulSoup und Requests eine Webseite in Python auslesen?
Um eine Webseite mit BeautifulSoup und Requests in Python auszulesen, musst du zuerst die Requests-Bibliothek installieren. Dann kannst du eine HTTP-Anfrage an die gewünschte Webseite senden und die HTML-Antwort erhalten. Anschließend kannst du BeautifulSoup verwenden, um die HTML-Struktur zu analysieren und die gewünschten Informationen extrahieren. **
-
Wie kann ich Python Requests installieren?
Um Python Requests zu installieren, kannst du das Paketverwaltungstool pip verwenden. Öffne dazu die Kommandozeile und gib den Befehl `pip install requests` ein. Dadurch wird das Requests-Paket aus dem Python Package Index heruntergeladen und installiert. Nach der Installation kannst du Requests in deinem Python-Code verwenden, indem du `import requests` am Anfang deines Skripts hinzufügst. Stelle sicher, dass du eine Internetverbindung hast, damit pip das Paket herunterladen kann. **
-
Was ist die Bedeutung von "requests"?
"Requests" ist eine Python-Bibliothek, die es Entwicklern ermöglicht, HTTP-Anfragen einfach und effizient zu erstellen. Mit "requests" können Entwickler GET-, POST-, PUT-, DELETE- und andere Arten von HTTP-Anfragen senden und die entsprechenden Antworten verarbeiten. Die Bibliothek bietet auch Funktionen zum Verarbeiten von Cookies, zum Hinzufügen von Headern und zum Verarbeiten von SSL-Zertifikaten. **
-
Wie viele HTTP-Requests sind zumutbar?
Die Anzahl der zumutbaren HTTP-Requests hängt von verschiedenen Faktoren ab, wie z.B. der Leistungsfähigkeit des Servers, der Netzwerkverbindung und der Größe der angeforderten Ressourcen. Es gibt jedoch keine feste Regel oder Obergrenze für die Anzahl der HTTP-Requests, da dies stark von der spezifischen Anwendung und den Anforderungen abhängt. Es ist jedoch ratsam, die Anzahl der Requests so gering wie möglich zu halten, um die Leistung und Effizienz der Anwendung zu verbessern. **

Findet Python Requests die Seite nicht?
Es ist möglich, dass Python Requests die Seite nicht finden kann, wenn die URL falsch geschrieben ist oder die Seite nicht erreichbar ist. Es kann auch sein, dass die Seite eine Authentifizierung erfordert und die erforderlichen Anmeldeinformationen nicht angegeben wurden. Es ist wichtig, sicherzustellen, dass die URL korrekt ist und dass alle erforderlichen Parameter und Authentifizierungsinformationen angegeben sind. **
Wie lautet der Statuscode in Python Requests?
Der Statuscode in Python Requests wird durch das Attribut "status_code" des Response-Objekts zurückgegeben. Es handelt sich dabei um eine dreistellige Zahl, die den HTTP-Statuscode repräsentiert. Ein Statuscode von 200 bedeutet beispielsweise, dass die Anfrage erfolgreich war. **
Top-Angebote
Produkte zum Begriff COMPLIANCE-OF-REQUESTS-FOR:
-
Power Platform Requests add-on (NCE)Optimieren Sie Ihre Prozesse mit dem Power Platform Requests Add-On (NCE) Das Power Platform Requests Add-On (NCE) ist eine leistungsstarke Ergänzung für Ihre Power Platform-Umgebung, die es Ihnen ermöglicht, Anforderungen zu verwalten, Prozesse zu automatisieren und die Effizienz Ihrer Organisation zu steigern. Mit diesem Add-On erhalten Sie erweiterte Funktionen und zusätzliche Kapazitäten, um die Anpassungsfähigkeit und Produktivität Ihrer Geschäftsanwendungen zu verbessern. Funktionen Das Power Platform Requests Add-On (NCE) bietet eine Vielzahl von Funktionen, darunter: Prozessautomatisierung: Automatisieren Sie wiederkehrende Aufgaben und Geschäftsprozesse mithilfe von Workflows und Flowcharts, um die Produktivität Ihres Teams zu steigern und menschliche Fehler zu reduzieren. Anforderungsverwaltung: Erfassen, verfolgen und priorisieren Sie Anfragen und Aufgaben effizient, um sic...551,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gamegenic Magic: The Gathering Reality Fracture Shiny Playmat - Chandra, Chill of ComplianceDie Gamegenic Magic: The Gathering Reality Fracture Shiny Playmat - Chandra, Chill of Compliance bietet eine hochwertige Spielfläche für Sammelkartenspiele. Die ca. 61 x 35 cm große und 2 mm gepolsterte Matte schützt Karten vor rauen oder verschmutzten Tischflächen. Die ultrafeine glänzende Oberfläche setzt das Artwork besonders in Szene. Offiziell lizenziertes MTG-Artwork Ca. 61 x 35 cm große Spielfläche 2 mm weiche Polsterung Ultrafeine Oberfläche für geschmeidige Kartenbewegungen Flache Premium-Nähte29,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann verwendet man "for" und wann "of"?
Man verwendet "for", um den Zweck oder den Nutzen einer Handlung oder eines Gegenstands auszudrücken. "Of" wird verwendet, um den Besitz oder die Herkunft einer Person oder Sache auszudrücken. **
-
Wie funktioniert die "for of"-Schleife in JavaScript?
Die "for of"-Schleife in JavaScript ermöglicht es, über die Elemente eines iterierbaren Objekts wie z.B. Arrays oder Strings zu iterieren. Bei jedem Durchlauf der Schleife wird der aktuelle Wert des Elements in einer Variablen gespeichert, auf die innerhalb der Schleife zugegriffen werden kann. Die Schleife endet automatisch, wenn alle Elemente durchlaufen wurden. **
-
Wie kann ich mit BeautifulSoup und Requests eine Webseite in Python auslesen?
Um eine Webseite mit BeautifulSoup und Requests in Python auszulesen, musst du zuerst die Requests-Bibliothek installieren. Dann kannst du eine HTTP-Anfrage an die gewünschte Webseite senden und die HTML-Antwort erhalten. Anschließend kannst du BeautifulSoup verwenden, um die HTML-Struktur zu analysieren und die gewünschten Informationen extrahieren. **
-
Wie kann ich Python Requests installieren?
Um Python Requests zu installieren, kannst du das Paketverwaltungstool pip verwenden. Öffne dazu die Kommandozeile und gib den Befehl `pip install requests` ein. Dadurch wird das Requests-Paket aus dem Python Package Index heruntergeladen und installiert. Nach der Installation kannst du Requests in deinem Python-Code verwenden, indem du `import requests` am Anfang deines Skripts hinzufügst. Stelle sicher, dass du eine Internetverbindung hast, damit pip das Paket herunterladen kann. **
Ähnliche Suchbegriffe für COMPLIANCE-OF-REQUESTS-FOR
-
The Cambridge Handbook of Compliance, Fachbücher von D. Daniel Sokol, Benjamin van RooijDas Cambridge Handbook of Compliance bietet eine umfassende Analyse des Themas Compliance, das in der heutigen Zeit eine zentrale Rolle in Märkten, Gesellschaften und Governance-Strukturen spielt. Dieses Fachbuch ist das erste seiner Art, das die verschiedenen Disziplinen und Perspektiven zusammenführt, um ein ganzheitliches Verständnis von Compliance zu ermöglichen. Es beleuchtet, wie Compliance in unterschiedlichen Bereichen und Sektoren wirkt und welche Mechanismen sie prägen. Die Beiträge stammen von führenden Experten aus den Bereichen Recht, Regulierungsstudien, Managementwissenschaft, Kriminologie, Wirtschaft, Soziologie und Psychologie. Durch die interdisziplinäre Herangehensweise wird ein tiefgehendes Verständnis für die Komplexität und die Herausforderungen von Compliance geschaffen. Das Buch richtet sich an Fachleute, Studierende und Forschende, die sich mit den vielfältigen Aspekten von Compliance auseinandersetzen möchten.215,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Handbuch Compliance-Management, FachbücherDas Handbuch Compliance-Management ist ein umfassendes Werk, das sich mit den aktuellen Herausforderungen und Anforderungen im Bereich Compliance und Integritätsmanagement auseinandersetzt. In einer Zeit, in der digitale Transformationen und neue Geschäftsmodelle unvorhergesehene Risiken mit sich bringen, ist ein effektives Compliance-Management unerlässlich. Die 4. Auflage des Standardwerks von Wieland, Steinmeyer und Gräninger bietet praxisnahe Lösungen und behandelt sowohl die grundlegende Rolle von Compliance als auch die Entwicklung einer ethischen Führungskultur in Organisationen. Es werden Management- und Rechtsgrundlagen, der Aufbau von Compliance-Management-Systemen sowie spezifische Themen wie Anti-Korruption, Kartellrecht und Cybersecurity behandelt. Zudem werden die neuesten Entwicklungen, einschliesslich der Auswirkungen von KI und geopolitischen Veränderungen, berücksichtigt. Mit über 20 neuen Beiträgen ist dieses Handbuch eine wertvolle Ressource für alle, die sich mit den komplexen Anforderungen des Compliance-Managements auseinandersetzen.227,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
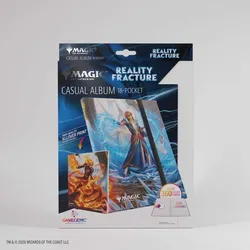
Gamegenic Magic: The Gathering Reality Fracture Casual Album 18-Pocket - Chandra, Chill of ComplianceDas Gamegenic Magic: The Gathering Reality Fracture Casual Album 18-Pocket - Chandra, Chill of Compliance bewahrt Sammelkarten übersichtlich und geschützt auf. 20 fest integrierte Seiten mit je 18 seitlich befüllbaren Fächern bieten Platz für bis zu 360 Karten, auch doppelt gesleevt. Ein extrabreites Gummiband hält das Album geschlossen. 20 Seiten mit 18 Side-Loading-Fächern Platz für bis zu 360 Karten Für Standard- und japanische Kartengrößen Für doppelt gesleevte Karten geeignet Säurefrei und PVC-frei29,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Bedeutung von "requests"?
"Requests" ist eine Python-Bibliothek, die es Entwicklern ermöglicht, HTTP-Anfragen einfach und effizient zu erstellen. Mit "requests" können Entwickler GET-, POST-, PUT-, DELETE- und andere Arten von HTTP-Anfragen senden und die entsprechenden Antworten verarbeiten. Die Bibliothek bietet auch Funktionen zum Verarbeiten von Cookies, zum Hinzufügen von Headern und zum Verarbeiten von SSL-Zertifikaten. **
-
Wie viele HTTP-Requests sind zumutbar?
Die Anzahl der zumutbaren HTTP-Requests hängt von verschiedenen Faktoren ab, wie z.B. der Leistungsfähigkeit des Servers, der Netzwerkverbindung und der Größe der angeforderten Ressourcen. Es gibt jedoch keine feste Regel oder Obergrenze für die Anzahl der HTTP-Requests, da dies stark von der spezifischen Anwendung und den Anforderungen abhängt. Es ist jedoch ratsam, die Anzahl der Requests so gering wie möglich zu halten, um die Leistung und Effizienz der Anwendung zu verbessern. **
-
Findet Python Requests die Seite nicht?
Es ist möglich, dass Python Requests die Seite nicht finden kann, wenn die URL falsch geschrieben ist oder die Seite nicht erreichbar ist. Es kann auch sein, dass die Seite eine Authentifizierung erfordert und die erforderlichen Anmeldeinformationen nicht angegeben wurden. Es ist wichtig, sicherzustellen, dass die URL korrekt ist und dass alle erforderlichen Parameter und Authentifizierungsinformationen angegeben sind. **
-
Wie lautet der Statuscode in Python Requests?
Der Statuscode in Python Requests wird durch das Attribut "status_code" des Response-Objekts zurückgegeben. Es handelt sich dabei um eine dreistellige Zahl, die den HTTP-Statuscode repräsentiert. Ein Statuscode von 200 bedeutet beispielsweise, dass die Anfrage erfolgreich war. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.