Domain www-net.de kaufen?
Wir ziehen mit dem Projekt
www-net.de um.
Sind Sie am Kauf der Domain
www-net.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain www-net.de kaufen?
Was ist Ethical Hacking?
Ethical Hacking ist eine legale und autorisierte Methode, bei der Sicherheitsexperten Schwachstellen in Computersystemen aufdecken, um diese zu verbessern. Im Gegensatz zum illegalen Hacking zielt Ethical Hacking darauf ab, die Sicherheit von Systemen zu stärken und vor potenziellen Angriffen zu schützen. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um Sicherheitslücken zu identifizieren und zu beheben, bevor sie von böswilligen Hackern ausgenutzt werden können. Durch regelmäßige Sicherheitstests und Penetrationstests tragen Ethical Hacker dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
Was bedeutet Ethical Hacking genau?
Ethical Hacking bezieht sich auf das legale und autorisierte Vorgehen, bei dem Sicherheitsexperten Computersysteme auf Schwachstellen testen, um potenzielle Sicherheitslücken aufzudecken. Das Ziel des Ethical Hacking ist es, die Sicherheit von Systemen zu verbessern, indem Schwachstellen identifiziert und behoben werden, bevor sie von böswilligen Hackern ausgenutzt werden können. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um deren Systeme zu schützen und Sicherheitsrisiken zu minimieren. Es ist wichtig zu betonen, dass Ethical Hacker nur mit ausdrücklicher Genehmigung und im Rahmen gesetzlicher Vorgaben handeln. **
Ähnliche Suchbegriffe für Conversations-on-Ethical-Leadership
Top-Angebote
Produkte zum Begriff Conversations-on-Ethical-Leadership:
-
G DATA Mail Protection Add-OnHinweis: G DATA Mail Protection Add-on ist kein eigenständiges E-Mail-Sicherheitsprodukt, sondern ein Add-on-Produkt zur Erweiterung einer bestehenden G DATA Mail Protection Basislizenz. Für die Nutzung ist eine gültige und aktivierte G DATA Mail Protection Installation erforderlich. Je nach Ausführung ermöglicht das Add-on die Absicherung zusätzlicher Postfächer, Domains oder Organisationseinheiten und erweitert damit den Funktionsumfang Ihrer vorhandenen E-Mail-Sicherheitslösung. G DATA Mail Protection Add-on kaufen | E-Mail-Sicherheit flexibel erweitern Bestehende G DATA Mail Protection Umgebung komfortabel ausbauen und mehr Postfächer absichern Mit G DATA Mail Protection Add-on erweitern wir Ihre bestehende G DATA Mail Protection Installation gezielt um zusätzliche Kapazitäten. Wenn Sie bereits das Secure Mail Gateway von G DATA nutzen und mehr Postfächer, weitere Domains oder neue Teams schützen möchten, bietet Ihnen das Add-on genau die passende Ergänzung. Wir sorgen dafür, dass Ihre vorhandenen Sicherheitsrichtlinien, Filterregeln, White- und Blacklists sowie Quarantäne-Einstellungen erhalten bleiben. Das Add-on baut direkt auf Ihrer bestehenden Basislizenz auf und schaltet zusätzlichen Schutz für weitere E-Mail-Konten frei – ohne Neuinstallation und ohne Medienbruch. G DATA Mail Protection Add-on ist ideal, wenn Ihr Unternehmen wächst, neue Standorte hinzukommen oder Sie zusätzliche E-Mail-Domains und Organisationseinheiten in Ihr E-Mail-Sicherheitskonzept integrieren möchten. Wir stellen sicher, dass Ihre E-Mail-Sicherheit mit Ihren Anforderungen mitwächst. 1. Zweck & Zielgruppe Mit G DATA Mail Protection Add-on verfolgen wir das Ziel, Ihre bestehende G DATA Mail Protection Umgebung bedarfsgerecht zu erweitern. Wir richten uns an Unternehmen, Organisationen und öffentliche Einrichtungen, die bereits auf G DATA Mail Protection setzen und nun mehr Postfächer, zusätzliche Abteilungen oder neue Domains einbinden möchten. Anstatt eine komplett neue E-Mail-Sicherheitslösung einzuführen, nutzen Sie mit dem Add-on Ihren vorhandenen Schutz weiter und ergänzen ihn um zusätzliche Kapazität. Wir schließen damit die Lücke zwischen gewachsener Organisation und bisheriger Lizenzgröße. Typische Zielgruppen sind: Unternehmen, die ihre bestehende G DATA Mail Protection Installation um weitere Nutzer oder Postfächer erweitern wollen. Wachsende Organisationen, die neue Standorte, Teams oder E-Mail-Domains in ein bestehendes Secure Mail Gateway integrieren möchten. IT-Abteilungen, die eine saubere Trennung zwischen Basislizenz und lizenzbasierter Erweiterung bevorzugen. Managed Service Provider, die Kundensysteme flexibel skalieren und ein einheitliches Sicherheitsniveau für alle Mandanten sicherstellen wollen. Wir unterstützen Sie dabei, Ihre E-Mail-Security nicht nur aufrechtzuerhalten, sondern gezielt auszubauen. So passt sich Ihr Schutzkonzept an reales Wachstum an – ohne Bruch in den laufenden Prozessen. 2. Funktionen & Anwendungsmöglichkeiten G DATA Mail Protection Add-on nutzt dieselbe ausgereifte Technologie wie Ihre bestehende G DATA Mail Protection Basislizenz. Der entscheidende Mehrwert liegt in der zusätzlichen Kapazität , die wir für Ihre E-Mail-Sicherheit freischalten. Wir erweitern Ihren Lizenzumfang, ohne Ihre Architektur zu verändern. Wichtige Funktionen und das, was das Add-on zusätzlich bietet: Erweiterung des Lizenzumfangs: Wir schalten je nach gewählter Variante zusätzliche Postfächer, User oder E-Mail-Domains frei. Diese neuen Konten werden automatisch in Ihre bestehende G DATA Mail Protection Umgebung eingebunden und profitieren sofort von allen aktiven Sicherheitsregeln. Einheitlicher Schutz für neue Postfächer: Alle über das Add-on hinzugefügten Postfächer erhalten den gleichen Schutz wie Ihre bisherigen Konten. Ransomware , Phishing , schädliche Anhänge und manipulierte Links werden frühzeitig erkannt und geblockt. Frühzeitige Filterung gefährlicher E-Mails: Das Add-on verändert nicht die Funktionsweise Ihres Gateways, sondern erweitert den Anwendungsbereich. Wir analysieren weiterhin alle eingehenden E-Mails am Gateway und filtern gefährliche Inhalte aus, bevor sie zugestellt werden – nun auch für die neu hinzugefügten Konten. Automatische Quarantäne für erweiterte Konten: Verdächtige Nachrichten werden für alle per Add-on abgesicherten Postfächer direkt in die Quarantäne verschoben. Ihre Mitarbeitenden bleiben geschützt, während Sie zentral entscheiden, ob eine Nachricht freigegeben oder gelöscht wird. Nachträgliche URL-Prüfung: Wir überwachen Links auch nach der Zustellung. Wenn eine URL später auf eine schädliche Seite umleitet, greift Ihre Schutzlogik genauso für neue Postfächer wie für die bestehenden Konten. On-Demand Scan für zusätzliche Postfächer: Sie können neu hinzugekommene Konten gezielt per On-Demand Scan prüfen, wenn diese besonders kritisch sind oder enger überwacht werden sollen. Anti-Spam-Funktion für alle angebundenen Konten: Auch die neuen Postfächer profitie...9,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Blair, Tony: On LeadershipOn Leadership , Über die Kunst des guten Führens | Der ehemalige Premierminister Großbritanniens berichtet über seine Erfahrungen als Leader , Ölablassschrauben, Öleinfüllverschluss & Messstäbe > Motoren & Motorteile , Erscheinungsjahr: 20250227, Autoren: Blair, Tony, Übersetzung: Dürr, Karlheinz, Seitenzahl/Blattzahl: 320, Themenüberschrift: BUSINESS & ECONOMICS / Leadership, Keyword: Brexit; Ethical Leadership; Führungskompetenz; Führungskraft; Führungsmanagement; Führungsprinzipien; Konfliktlösung; Labour Partei; Leadership; Teams führen; leadership management, Fachschema: Führung / Mitarbeiterführung~Mitarbeiterführung, Warengruppe: HC/Angewandte Psychologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 138, Höhe: 33, Gewicht: 506, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FLASH on - English for Business Conversations A2-B1FLASH on - English for Business Conversations A2-B1 , Englisch für den Beruf . FLASH on - English for Business Conversations A2-B1 , Halterungen & Klemmen > Fußsteuerung, Pedale & Fußauflagen , Erscheinungsjahr: 20161102, Produktform: Kartoniert, Seitenzahl/Blattzahl: 72, Keyword: Lehrwerke, Fachschema: England / Sprache~Englisch~Englisch / Fachsprache (allgemein)~Englisch / Lehrbuch, Lehrgang, VHS~Spracherwerb, Fachkategorie: Fremdsprachenerwerb: Grammatik, Wortschatz, Aussprache~Unterricht und Didaktik: Moderne Sprachen, Sprache: Englisch, Bildungszweck: für die Erwachsenenbildung~Für die Erwachsenenbildung (Deutschland), Altersempfehlung / Lesealter: 23, Genaues Alter: ERW, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Fremdsprachenerwerb für den Beruf, Thema: Verstehen, Schulform: ERW, Text Sprache: eng ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klett Sprachen GmbH, Verlag: Klett Sprachen GmbH, Verlag: Klett Sprachen GmbH, Länge: 297, Breite: 207, Höhe: 10, Gewicht: 243, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Schulform: Erwachsenenbildung, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,24,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie viel verdient ein Ethical Hacker?
Ein Ethical Hacker verdient in der Regel ein Gehalt zwischen 50.000 und 100.000 Euro pro Jahr, abhängig von Erfahrung, Qualifikationen und dem Arbeitgeber. In einigen Fällen können erfahrene Ethical Hacker sogar noch mehr verdienen, insbesondere wenn sie in leitenden Positionen oder bei großen Unternehmen tätig sind. Es ist jedoch wichtig zu beachten, dass die Gehälter je nach Land und Branche variieren können. **
-
E ON Tochterunternehmen
E.ON EnergieBayernwerkE wie einfachHansewerkMehr Ergebnisse **
-
Was bedeutet net bei E Mail?
Was bedeutet net bei E-Mail? "Net" ist eine Abkürzung für "network" und wird häufig in E-Mail-Adressen verwendet, um den Internetdienstanbieter oder das Netzwerk des Empfängers anzugeben. Es kann auch verwendet werden, um auf das Netzwerk oder den Server zu verweisen, über den die E-Mail gesendet wird. In einigen Fällen kann "net" auch einfach als allgemeine Bezeichnung für das Internet oder das World Wide Web verwendet werden. Letztendlich dient die Verwendung von "net" in E-Mail-Adressen dazu, den genauen Empfänger oder das Netzwerk zu identifizieren, über das die E-Mail gesendet wird. **
-
Wie wird man ein Penetration Tester und Ethical Hacker?
Um ein Penetration Tester und Ethical Hacker zu werden, ist es wichtig, ein fundiertes Verständnis von Netzwerken, Betriebssystemen und Programmiersprachen zu haben. Es gibt verschiedene Zertifizierungen wie die Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP), die helfen können, das erforderliche Wissen und die Fähigkeiten zu erwerben. Es ist auch wichtig, praktische Erfahrungen zu sammeln, indem man an Capture-the-Flag-Wettbewerben teilnimmt oder Bug-Bounty-Programme nutzt, um Schwachstellen in Systemen zu finden und zu melden. **


Was macht einen ethical hacking-Angriff zu einem Grenzfall?
Ein ethical hacking-Angriff wird zu einem Grenzfall, wenn die Grenzen zwischen legalen und illegalen Handlungen verschwimmen. Dies kann passieren, wenn der Hacker unerlaubt in Systeme eindringt, um Sicherheitslücken aufzudecken, ohne die Zustimmung des Eigentümers einzuholen. Zudem kann ein ethical hacking-Angriff zu einem Grenzfall werden, wenn die Aktionen des Hackers Schäden verursachen oder gegen geltendes Recht verstoßen. **
Wann gehen die Server on fortnite?
Die Server von Fortnite gehen normalerweise zu festgelegten Wartungszeiten offline, um Updates und Verbesserungen durchzuführen. Diese Wartungszeiten variieren je nach Bedarf und können sowohl tagsüber als auch nachts stattfinden. Es ist ratsam, die offiziellen Kanäle von Fortnite wie die Social-Media-Profile oder die Website zu überprüfen, um über bevorstehende Wartungsarbeiten informiert zu bleiben. In der Regel dauern diese Wartungsarbeiten nicht allzu lange, und die Server werden schnell wieder online sein, damit die Spieler wieder spielen können. Es ist immer gut, sich im Voraus über geplante Wartungsarbeiten zu informieren, um nicht überrascht zu werden. **
Top-Angebote
Produkte zum Begriff Conversations-on-Ethical-Leadership:
-
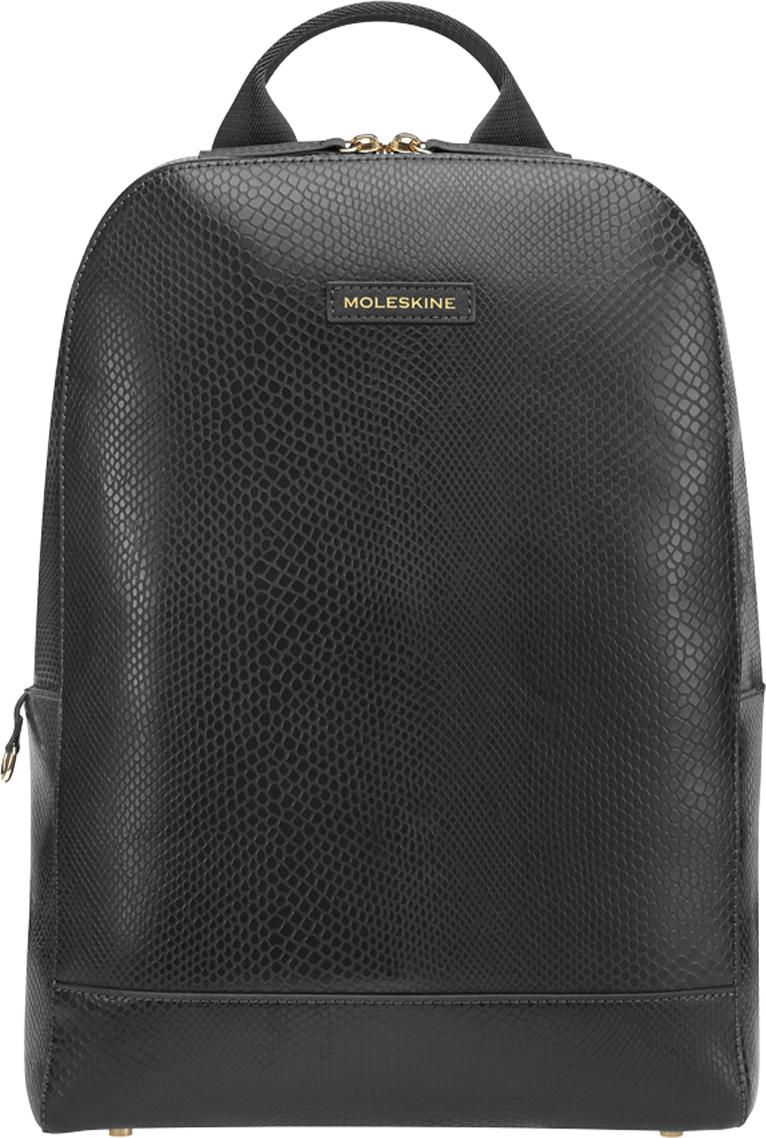
Moleskine Precious & Ethical Rucksack SchwarzEntdecken Sie einen n Rucksack mit außergewöhnlicher Design und Handwerkskunst bis ins Detail. Sein taktiles Außenmaterial Außenschicht wird von VEGEA hergestellt, einem innovativen Unternehmen, das das organische Abfälle aus der italienischen Weinindustrie in neue neue Materialien umwandelt*. Dieser Rucksack enthält einen faltbaren Staubbeutel mit eigenem Ordnungsfach. Außerdem eine Reißverschlusstasche aus demselben Material wie der Rucksack Material des Rucksacks gefertigt ist, und eine dritte Netztasche, in der Sachen zu verstauen. Im Inneren befindet sich ein Schlüsselanhänger an einem langen Band, damit Sie Ihre Schlüssel immer sofort finden und benutzen können, ohne sie ohne sie aus der Tasche zu nehmen. Verstellbare Schultergurte und ein atmungsaktives Netzgewebe am Rücken sorgen für zusätzlichen Tragekomfort unterwegs, ein Gepäckgurt sichert den Rucksack am Koffer auf längeren Reisen Externe Merkmale - Rucksack aus Material mit Python-Effekt (die Außenseite besteht aus 100% V364,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Obix blanc Schaumwein Alkoholfrei Alkoholfrei - Adix Ethical Wine - 0.75LDie Idee zu Obix entstand 2016, als Annick – Abenteurerin, Überraschungspaket und Genussmensch – allein mit dem Fahrrad von Brüssel bis ins toskanische Lucca unterwegs war. Auf dieser Reise wurde ihr klar: Es braucht mehr spannende Alternativen, mit wenig oder ganz ohne Alkohol. Heute präsentiert sie eine neue Produktlinie, die genau das lebt: hochwertige Getränke, die wirklich allen Freude machen. Obix ist ihre neueste Kreation – ein spritziger Weißer aus italienischen Trauben, nur ganz leicht fermentiert. Genau so, dass feine Perlen entstehen, aber kein Alkohol. Das Ergebnis kann sich sehen (und schmecken!) lassen: nicht pasteurisiert, ohne Zuckerzusatz, ohne Zusatzstoffe oder Konservierungsmittel. Einfach die puren, authentischen Aromen frisch gepresster Trauben – in seiner natürlich prickelnden Form.9,80 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
G DATA Mail Protection Add-OnHinweis: G DATA Mail Protection Add-on ist kein eigenständiges E-Mail-Sicherheitsprodukt, sondern ein Add-on-Produkt zur Erweiterung einer bestehenden G DATA Mail Protection Basislizenz. Für die Nutzung ist eine gültige und aktivierte G DATA Mail Protection Installation erforderlich. Je nach Ausführung ermöglicht das Add-on die Absicherung zusätzlicher Postfächer, Domains oder Organisationseinheiten und erweitert damit den Funktionsumfang Ihrer vorhandenen E-Mail-Sicherheitslösung. G DATA Mail Protection Add-on kaufen | E-Mail-Sicherheit flexibel erweitern Bestehende G DATA Mail Protection Umgebung komfortabel ausbauen und mehr Postfächer absichern Mit G DATA Mail Protection Add-on erweitern wir Ihre bestehende G DATA Mail Protection Installation gezielt um zusätzliche Kapazitäten. Wenn Sie bereits das Secure Mail Gateway von G DATA nutzen und mehr Postfächer, weitere Domains oder neue Teams schützen möchten, bietet Ihnen das Add-on genau die passende Ergänzung. Wir sorgen dafür, dass Ihre vorhandenen Sicherheitsrichtlinien, Filterregeln, White- und Blacklists sowie Quarantäne-Einstellungen erhalten bleiben. Das Add-on baut direkt auf Ihrer bestehenden Basislizenz auf und schaltet zusätzlichen Schutz für weitere E-Mail-Konten frei – ohne Neuinstallation und ohne Medienbruch. G DATA Mail Protection Add-on ist ideal, wenn Ihr Unternehmen wächst, neue Standorte hinzukommen oder Sie zusätzliche E-Mail-Domains und Organisationseinheiten in Ihr E-Mail-Sicherheitskonzept integrieren möchten. Wir stellen sicher, dass Ihre E-Mail-Sicherheit mit Ihren Anforderungen mitwächst. 1. Zweck & Zielgruppe Mit G DATA Mail Protection Add-on verfolgen wir das Ziel, Ihre bestehende G DATA Mail Protection Umgebung bedarfsgerecht zu erweitern. Wir richten uns an Unternehmen, Organisationen und öffentliche Einrichtungen, die bereits auf G DATA Mail Protection setzen und nun mehr Postfächer, zusätzliche Abteilungen oder neue Domains einbinden möchten. Anstatt eine komplett neue E-Mail-Sicherheitslösung einzuführen, nutzen Sie mit dem Add-on Ihren vorhandenen Schutz weiter und ergänzen ihn um zusätzliche Kapazität. Wir schließen damit die Lücke zwischen gewachsener Organisation und bisheriger Lizenzgröße. Typische Zielgruppen sind: Unternehmen, die ihre bestehende G DATA Mail Protection Installation um weitere Nutzer oder Postfächer erweitern wollen. Wachsende Organisationen, die neue Standorte, Teams oder E-Mail-Domains in ein bestehendes Secure Mail Gateway integrieren möchten. IT-Abteilungen, die eine saubere Trennung zwischen Basislizenz und lizenzbasierter Erweiterung bevorzugen. Managed Service Provider, die Kundensysteme flexibel skalieren und ein einheitliches Sicherheitsniveau für alle Mandanten sicherstellen wollen. Wir unterstützen Sie dabei, Ihre E-Mail-Security nicht nur aufrechtzuerhalten, sondern gezielt auszubauen. So passt sich Ihr Schutzkonzept an reales Wachstum an – ohne Bruch in den laufenden Prozessen. 2. Funktionen & Anwendungsmöglichkeiten G DATA Mail Protection Add-on nutzt dieselbe ausgereifte Technologie wie Ihre bestehende G DATA Mail Protection Basislizenz. Der entscheidende Mehrwert liegt in der zusätzlichen Kapazität , die wir für Ihre E-Mail-Sicherheit freischalten. Wir erweitern Ihren Lizenzumfang, ohne Ihre Architektur zu verändern. Wichtige Funktionen und das, was das Add-on zusätzlich bietet: Erweiterung des Lizenzumfangs: Wir schalten je nach gewählter Variante zusätzliche Postfächer, User oder E-Mail-Domains frei. Diese neuen Konten werden automatisch in Ihre bestehende G DATA Mail Protection Umgebung eingebunden und profitieren sofort von allen aktiven Sicherheitsregeln. Einheitlicher Schutz für neue Postfächer: Alle über das Add-on hinzugefügten Postfächer erhalten den gleichen Schutz wie Ihre bisherigen Konten. Ransomware , Phishing , schädliche Anhänge und manipulierte Links werden frühzeitig erkannt und geblockt. Frühzeitige Filterung gefährlicher E-Mails: Das Add-on verändert nicht die Funktionsweise Ihres Gateways, sondern erweitert den Anwendungsbereich. Wir analysieren weiterhin alle eingehenden E-Mails am Gateway und filtern gefährliche Inhalte aus, bevor sie zugestellt werden – nun auch für die neu hinzugefügten Konten. Automatische Quarantäne für erweiterte Konten: Verdächtige Nachrichten werden für alle per Add-on abgesicherten Postfächer direkt in die Quarantäne verschoben. Ihre Mitarbeitenden bleiben geschützt, während Sie zentral entscheiden, ob eine Nachricht freigegeben oder gelöscht wird. Nachträgliche URL-Prüfung: Wir überwachen Links auch nach der Zustellung. Wenn eine URL später auf eine schädliche Seite umleitet, greift Ihre Schutzlogik genauso für neue Postfächer wie für die bestehenden Konten. On-Demand Scan für zusätzliche Postfächer: Sie können neu hinzugekommene Konten gezielt per On-Demand Scan prüfen, wenn diese besonders kritisch sind oder enger überwacht werden sollen. Anti-Spam-Funktion für alle angebundenen Konten: Auch die neuen Postfächer profitie...9,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Ethical Hacking?
Ethical Hacking ist eine legale und autorisierte Methode, bei der Sicherheitsexperten Schwachstellen in Computersystemen aufdecken, um diese zu verbessern. Im Gegensatz zum illegalen Hacking zielt Ethical Hacking darauf ab, die Sicherheit von Systemen zu stärken und vor potenziellen Angriffen zu schützen. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um Sicherheitslücken zu identifizieren und zu beheben, bevor sie von böswilligen Hackern ausgenutzt werden können. Durch regelmäßige Sicherheitstests und Penetrationstests tragen Ethical Hacker dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
-
Was bedeutet Ethical Hacking genau?
Ethical Hacking bezieht sich auf das legale und autorisierte Vorgehen, bei dem Sicherheitsexperten Computersysteme auf Schwachstellen testen, um potenzielle Sicherheitslücken aufzudecken. Das Ziel des Ethical Hacking ist es, die Sicherheit von Systemen zu verbessern, indem Schwachstellen identifiziert und behoben werden, bevor sie von böswilligen Hackern ausgenutzt werden können. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um deren Systeme zu schützen und Sicherheitsrisiken zu minimieren. Es ist wichtig zu betonen, dass Ethical Hacker nur mit ausdrücklicher Genehmigung und im Rahmen gesetzlicher Vorgaben handeln. **
-
Wie viel verdient ein Ethical Hacker?
Ein Ethical Hacker verdient in der Regel ein Gehalt zwischen 50.000 und 100.000 Euro pro Jahr, abhängig von Erfahrung, Qualifikationen und dem Arbeitgeber. In einigen Fällen können erfahrene Ethical Hacker sogar noch mehr verdienen, insbesondere wenn sie in leitenden Positionen oder bei großen Unternehmen tätig sind. Es ist jedoch wichtig zu beachten, dass die Gehälter je nach Land und Branche variieren können. **
-
E ON Tochterunternehmen
E.ON EnergieBayernwerkE wie einfachHansewerkMehr Ergebnisse **
Ähnliche Suchbegriffe für Conversations-on-Ethical-Leadership
-
Blair, Tony: On LeadershipOn Leadership , Über die Kunst des guten Führens | Der ehemalige Premierminister Großbritanniens berichtet über seine Erfahrungen als Leader , Ölablassschrauben, Öleinfüllverschluss & Messstäbe > Motoren & Motorteile , Erscheinungsjahr: 20250227, Autoren: Blair, Tony, Übersetzung: Dürr, Karlheinz, Seitenzahl/Blattzahl: 320, Themenüberschrift: BUSINESS & ECONOMICS / Leadership, Keyword: Brexit; Ethical Leadership; Führungskompetenz; Führungskraft; Führungsmanagement; Führungsprinzipien; Konfliktlösung; Labour Partei; Leadership; Teams führen; leadership management, Fachschema: Führung / Mitarbeiterführung~Mitarbeiterführung, Warengruppe: HC/Angewandte Psychologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 138, Höhe: 33, Gewicht: 506, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FLASH on - English for Business Conversations A2-B1FLASH on - English for Business Conversations A2-B1 , Englisch für den Beruf . FLASH on - English for Business Conversations A2-B1 , Halterungen & Klemmen > Fußsteuerung, Pedale & Fußauflagen , Erscheinungsjahr: 20161102, Produktform: Kartoniert, Seitenzahl/Blattzahl: 72, Keyword: Lehrwerke, Fachschema: England / Sprache~Englisch~Englisch / Fachsprache (allgemein)~Englisch / Lehrbuch, Lehrgang, VHS~Spracherwerb, Fachkategorie: Fremdsprachenerwerb: Grammatik, Wortschatz, Aussprache~Unterricht und Didaktik: Moderne Sprachen, Sprache: Englisch, Bildungszweck: für die Erwachsenenbildung~Für die Erwachsenenbildung (Deutschland), Altersempfehlung / Lesealter: 23, Genaues Alter: ERW, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Fremdsprachenerwerb für den Beruf, Thema: Verstehen, Schulform: ERW, Text Sprache: eng ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klett Sprachen GmbH, Verlag: Klett Sprachen GmbH, Verlag: Klett Sprachen GmbH, Länge: 297, Breite: 207, Höhe: 10, Gewicht: 243, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Schulform: Erwachsenenbildung, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,24,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
G DATA Mail Protection Add-OnHinweis: G DATA Mail Protection Add-on ist kein eigenständiges E-Mail-Sicherheitsprodukt, sondern ein Add-on-Produkt zur Erweiterung einer bestehenden G DATA Mail Protection Basislizenz. Für die Nutzung ist eine gültige und aktivierte G DATA Mail Protection Installation erforderlich. Je nach Ausführung ermöglicht das Add-on die Absicherung zusätzlicher Postfächer, Domains oder Organisationseinheiten und erweitert damit den Funktionsumfang Ihrer vorhandenen E-Mail-Sicherheitslösung. G DATA Mail Protection Add-on kaufen | E-Mail-Sicherheit flexibel erweitern Bestehende G DATA Mail Protection Umgebung komfortabel ausbauen und mehr Postfächer absichern Mit G DATA Mail Protection Add-on erweitern wir Ihre bestehende G DATA Mail Protection Installation gezielt um zusätzliche Kapazitäten. Wenn Sie bereits das Secure Mail Gateway von G DATA nutzen und mehr Postfächer, weitere Domains oder neue Teams schützen möchten, bietet Ihnen das Add-on genau die passende Ergänzung. Wir sorgen dafür, dass Ihre vorhandenen Sicherheitsrichtlinien, Filterregeln, White- und Blacklists sowie Quarantäne-Einstellungen erhalten bleiben. Das Add-on baut direkt auf Ihrer bestehenden Basislizenz auf und schaltet zusätzlichen Schutz für weitere E-Mail-Konten frei – ohne Neuinstallation und ohne Medienbruch. G DATA Mail Protection Add-on ist ideal, wenn Ihr Unternehmen wächst, neue Standorte hinzukommen oder Sie zusätzliche E-Mail-Domains und Organisationseinheiten in Ihr E-Mail-Sicherheitskonzept integrieren möchten. Wir stellen sicher, dass Ihre E-Mail-Sicherheit mit Ihren Anforderungen mitwächst. 1. Zweck & Zielgruppe Mit G DATA Mail Protection Add-on verfolgen wir das Ziel, Ihre bestehende G DATA Mail Protection Umgebung bedarfsgerecht zu erweitern. Wir richten uns an Unternehmen, Organisationen und öffentliche Einrichtungen, die bereits auf G DATA Mail Protection setzen und nun mehr Postfächer, zusätzliche Abteilungen oder neue Domains einbinden möchten. Anstatt eine komplett neue E-Mail-Sicherheitslösung einzuführen, nutzen Sie mit dem Add-on Ihren vorhandenen Schutz weiter und ergänzen ihn um zusätzliche Kapazität. Wir schließen damit die Lücke zwischen gewachsener Organisation und bisheriger Lizenzgröße. Typische Zielgruppen sind: Unternehmen, die ihre bestehende G DATA Mail Protection Installation um weitere Nutzer oder Postfächer erweitern wollen. Wachsende Organisationen, die neue Standorte, Teams oder E-Mail-Domains in ein bestehendes Secure Mail Gateway integrieren möchten. IT-Abteilungen, die eine saubere Trennung zwischen Basislizenz und lizenzbasierter Erweiterung bevorzugen. Managed Service Provider, die Kundensysteme flexibel skalieren und ein einheitliches Sicherheitsniveau für alle Mandanten sicherstellen wollen. Wir unterstützen Sie dabei, Ihre E-Mail-Security nicht nur aufrechtzuerhalten, sondern gezielt auszubauen. So passt sich Ihr Schutzkonzept an reales Wachstum an – ohne Bruch in den laufenden Prozessen. 2. Funktionen & Anwendungsmöglichkeiten G DATA Mail Protection Add-on nutzt dieselbe ausgereifte Technologie wie Ihre bestehende G DATA Mail Protection Basislizenz. Der entscheidende Mehrwert liegt in der zusätzlichen Kapazität , die wir für Ihre E-Mail-Sicherheit freischalten. Wir erweitern Ihren Lizenzumfang, ohne Ihre Architektur zu verändern. Wichtige Funktionen und das, was das Add-on zusätzlich bietet: Erweiterung des Lizenzumfangs: Wir schalten je nach gewählter Variante zusätzliche Postfächer, User oder E-Mail-Domains frei. Diese neuen Konten werden automatisch in Ihre bestehende G DATA Mail Protection Umgebung eingebunden und profitieren sofort von allen aktiven Sicherheitsregeln. Einheitlicher Schutz für neue Postfächer: Alle über das Add-on hinzugefügten Postfächer erhalten den gleichen Schutz wie Ihre bisherigen Konten. Ransomware , Phishing , schädliche Anhänge und manipulierte Links werden frühzeitig erkannt und geblockt. Frühzeitige Filterung gefährlicher E-Mails: Das Add-on verändert nicht die Funktionsweise Ihres Gateways, sondern erweitert den Anwendungsbereich. Wir analysieren weiterhin alle eingehenden E-Mails am Gateway und filtern gefährliche Inhalte aus, bevor sie zugestellt werden – nun auch für die neu hinzugefügten Konten. Automatische Quarantäne für erweiterte Konten: Verdächtige Nachrichten werden für alle per Add-on abgesicherten Postfächer direkt in die Quarantäne verschoben. Ihre Mitarbeitenden bleiben geschützt, während Sie zentral entscheiden, ob eine Nachricht freigegeben oder gelöscht wird. Nachträgliche URL-Prüfung: Wir überwachen Links auch nach der Zustellung. Wenn eine URL später auf eine schädliche Seite umleitet, greift Ihre Schutzlogik genauso für neue Postfächer wie für die bestehenden Konten. On-Demand Scan für zusätzliche Postfächer: Sie können neu hinzugekommene Konten gezielt per On-Demand Scan prüfen, wenn diese besonders kritisch sind oder enger überwacht werden sollen. Anti-Spam-Funktion für alle angebundenen Konten: Auch die neuen Postfächer profitie...6,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet net bei E Mail?
Was bedeutet net bei E-Mail? "Net" ist eine Abkürzung für "network" und wird häufig in E-Mail-Adressen verwendet, um den Internetdienstanbieter oder das Netzwerk des Empfängers anzugeben. Es kann auch verwendet werden, um auf das Netzwerk oder den Server zu verweisen, über den die E-Mail gesendet wird. In einigen Fällen kann "net" auch einfach als allgemeine Bezeichnung für das Internet oder das World Wide Web verwendet werden. Letztendlich dient die Verwendung von "net" in E-Mail-Adressen dazu, den genauen Empfänger oder das Netzwerk zu identifizieren, über das die E-Mail gesendet wird. **
-
Wie wird man ein Penetration Tester und Ethical Hacker?
Um ein Penetration Tester und Ethical Hacker zu werden, ist es wichtig, ein fundiertes Verständnis von Netzwerken, Betriebssystemen und Programmiersprachen zu haben. Es gibt verschiedene Zertifizierungen wie die Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP), die helfen können, das erforderliche Wissen und die Fähigkeiten zu erwerben. Es ist auch wichtig, praktische Erfahrungen zu sammeln, indem man an Capture-the-Flag-Wettbewerben teilnimmt oder Bug-Bounty-Programme nutzt, um Schwachstellen in Systemen zu finden und zu melden. **
-
Was macht einen ethical hacking-Angriff zu einem Grenzfall?
Ein ethical hacking-Angriff wird zu einem Grenzfall, wenn die Grenzen zwischen legalen und illegalen Handlungen verschwimmen. Dies kann passieren, wenn der Hacker unerlaubt in Systeme eindringt, um Sicherheitslücken aufzudecken, ohne die Zustimmung des Eigentümers einzuholen. Zudem kann ein ethical hacking-Angriff zu einem Grenzfall werden, wenn die Aktionen des Hackers Schäden verursachen oder gegen geltendes Recht verstoßen. **
-
Wann gehen die Server on fortnite?
Die Server von Fortnite gehen normalerweise zu festgelegten Wartungszeiten offline, um Updates und Verbesserungen durchzuführen. Diese Wartungszeiten variieren je nach Bedarf und können sowohl tagsüber als auch nachts stattfinden. Es ist ratsam, die offiziellen Kanäle von Fortnite wie die Social-Media-Profile oder die Website zu überprüfen, um über bevorstehende Wartungsarbeiten informiert zu bleiben. In der Regel dauern diese Wartungsarbeiten nicht allzu lange, und die Server werden schnell wieder online sein, damit die Spieler wieder spielen können. Es ist immer gut, sich im Voraus über geplante Wartungsarbeiten zu informieren, um nicht überrascht zu werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.