Domain www-net.de kaufen?
Wir ziehen mit dem Projekt
www-net.de um.
Sind Sie am Kauf der Domain
www-net.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain www-net.de kaufen?
Warum kann der FTP-Server nicht aufgerufen werden?
Es gibt mehrere mögliche Gründe, warum der FTP-Server nicht aufgerufen werden kann. Es könnte sein, dass der Server nicht korrekt konfiguriert ist oder dass die Firewall den Zugriff blockiert. Es ist auch möglich, dass der Server vorübergehend offline ist oder dass es Netzwerkprobleme gibt. Es ist wichtig, diese möglichen Ursachen zu überprüfen, um das Problem zu beheben. **
Kann die Webseite nur über das mobile Datennetz aufgerufen werden?
Nein, die Webseite kann auch über eine WLAN-Verbindung oder eine andere Internetverbindung aufgerufen werden. Es ist nicht zwingend erforderlich, das mobile Datennetz zu verwenden. **

Ähnliche Suchbegriffe für Aufgerufen
Top-Angebote
Produkte zum Begriff Aufgerufen:
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wann wird der Konstruktor aufgerufen?
Der Konstruktor wird aufgerufen, wenn eine neue Instanz einer Klasse erstellt wird. Dies geschieht in der Regel durch den Aufruf des `new`-Schlüsselworts gefolgt vom Klassennamen und optionalen Argumenten. Der Konstruktor initialisiert die Eigenschaften der Instanz und kann auch weitere Initialisierungslogik enthalten. In vielen Programmiersprachen wird der Konstruktor automatisch aufgerufen, sobald eine neue Instanz erstellt wird. Es ist wichtig zu beachten, dass ein Konstruktor nur einmal pro Instanz aufgerufen wird, wenn sie erstellt wird. **
-
Wann wird ein Konstruktor aufgerufen?
Ein Konstruktor wird aufgerufen, wenn eine neue Instanz einer Klasse erstellt wird. Dies geschieht durch den Aufruf des `new`-Schlüsselworts gefolgt vom Namen der Klasse und optionalen Argumenten. Der Konstruktor initialisiert die neu erstellte Instanz und kann dabei Parameter entgegennehmen, um die Eigenschaften der Instanz zu setzen. Der Konstruktor wird automatisch aufgerufen, sobald die Instanz erstellt wird, und kann benutzerdefinierten Code enthalten, um die Instanz vorzubereiten. In vielen Programmiersprachen kann eine Klasse mehrere Konstruktoren haben, die je nach Anzahl oder Art der übergebenen Argumente unterschiedliche Initialisierungen durchführen. **
-
Wann wurde Englisch zuletzt aufgerufen?
Es ist schwierig, eine genaue Antwort auf diese Frage zu geben, da Englisch eine der am häufigsten gesprochenen Sprachen der Welt ist und ständig von Millionen von Menschen auf der ganzen Welt verwendet wird. Es gibt jedoch keine spezifische Zeit oder ein spezifisches Ereignis, das als "letzter Aufruf" für Englisch angesehen werden könnte. **
-
Warum funktioniert das Internet, aber eine bestimmte Seite kann nicht aufgerufen werden?
Das Internet besteht aus einem Netzwerk von Computern und Servern, die miteinander verbunden sind. Wenn eine bestimmte Seite nicht aufgerufen werden kann, kann dies verschiedene Gründe haben. Möglicherweise ist die Seite vorübergehend nicht erreichbar, es gibt ein Problem mit der Internetverbindung des Benutzers oder es gibt eine Blockierung oder Einschränkung durch den Internetdienstanbieter oder die Firewall des Benutzers. **


Wer hat den totalen Krieg aufgerufen?
Der totalen Krieg wurde von Adolf Hitler aufgerufen, als er am 18. Februar 1943 in einer Rede vor der NSDAP-Führung verkündete, dass Deutschland sich im totalen Kriegszustand befinde. Diese Rede markierte einen Wendepunkt im Zweiten Weltkrieg, da Hitler damit die Mobilisierung aller verfügbaren Ressourcen und die totale Kriegsführung forderte. Der totale Krieg bedeutete, dass die Zivilbevölkerung und die gesamte Wirtschaft in den Krieg einbezogen wurden, um den Sieg um jeden Preis zu erringen. Diese Strategie führte zu einer verstärkten Bombardierung von Städten und zu einem verstärkten Einsatz von Propaganda, um die Bevölkerung zu mobilisieren. Letztendlich war der totale Krieg ein verzweifelter Versuch Hitlers, die drohende Niederlage Deutschlands abzuwenden. **
Wo wird "build" in Flutter aufgerufen?
In Flutter wird die Methode "build" in der Klasse "State" aufgerufen. Diese Methode wird immer dann aufgerufen, wenn sich der Zustand des Widgets ändert und eine Neuzeichnung erforderlich ist. In der "build"-Methode wird der aktuelle Zustand des Widgets in ein Flutter-Widget umgewandelt, das auf dem Bildschirm gerendert wird. **
Top-Angebote
Produkte zum Begriff Aufgerufen:
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum kann der FTP-Server nicht aufgerufen werden?
Es gibt mehrere mögliche Gründe, warum der FTP-Server nicht aufgerufen werden kann. Es könnte sein, dass der Server nicht korrekt konfiguriert ist oder dass die Firewall den Zugriff blockiert. Es ist auch möglich, dass der Server vorübergehend offline ist oder dass es Netzwerkprobleme gibt. Es ist wichtig, diese möglichen Ursachen zu überprüfen, um das Problem zu beheben. **
-
Kann die Webseite nur über das mobile Datennetz aufgerufen werden?
Nein, die Webseite kann auch über eine WLAN-Verbindung oder eine andere Internetverbindung aufgerufen werden. Es ist nicht zwingend erforderlich, das mobile Datennetz zu verwenden. **
-
Wann wird der Konstruktor aufgerufen?
Der Konstruktor wird aufgerufen, wenn eine neue Instanz einer Klasse erstellt wird. Dies geschieht in der Regel durch den Aufruf des `new`-Schlüsselworts gefolgt vom Klassennamen und optionalen Argumenten. Der Konstruktor initialisiert die Eigenschaften der Instanz und kann auch weitere Initialisierungslogik enthalten. In vielen Programmiersprachen wird der Konstruktor automatisch aufgerufen, sobald eine neue Instanz erstellt wird. Es ist wichtig zu beachten, dass ein Konstruktor nur einmal pro Instanz aufgerufen wird, wenn sie erstellt wird. **
-
Wann wird ein Konstruktor aufgerufen?
Ein Konstruktor wird aufgerufen, wenn eine neue Instanz einer Klasse erstellt wird. Dies geschieht durch den Aufruf des `new`-Schlüsselworts gefolgt vom Namen der Klasse und optionalen Argumenten. Der Konstruktor initialisiert die neu erstellte Instanz und kann dabei Parameter entgegennehmen, um die Eigenschaften der Instanz zu setzen. Der Konstruktor wird automatisch aufgerufen, sobald die Instanz erstellt wird, und kann benutzerdefinierten Code enthalten, um die Instanz vorzubereiten. In vielen Programmiersprachen kann eine Klasse mehrere Konstruktoren haben, die je nach Anzahl oder Art der übergebenen Argumente unterschiedliche Initialisierungen durchführen. **
Ähnliche Suchbegriffe für Aufgerufen
-
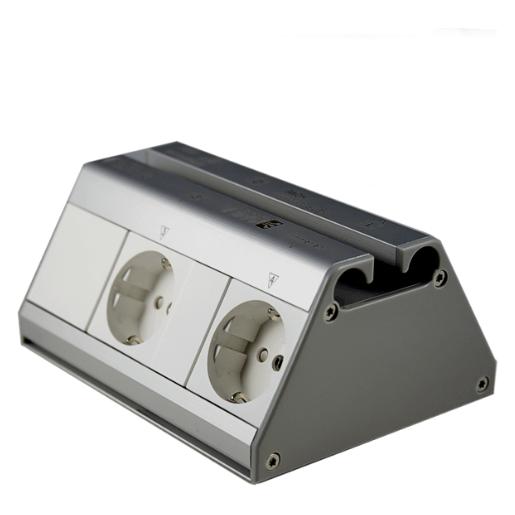
Anel, Steckdosenleiste, NET-PWRCTRL HOME - 3 Internet/Ethernet Steckdosen (1.50 m)ANEL-Elektronik NET-PwrCtrl HOME Drei unabhängig über Internet/Ethernet mit dem Webbrowser gesteuerte Steckdosen. Ein Webserver in der Steckdosenleiste kommuniziert mit dem Netzwerk. Eine Steckdose ist immer eingeschaltet. - Steuerung aus dem Internet (weltweit) - Automatische Erkennung im Netzwerk (DHCP, Zeroconf) - Automatische Zeiteinstellung von einem SNTP-Server - Aufruf über Hostnamen oder IP (Hostname = Gerätename) - Freie Wahl des HTTP-Ports (80), dadurch mehrere Geräte aus dem Internet ansprechbar - 3x 4 Timer + 3 Zufallstimer - Ein Netzwerkgerät kann per Ping angefragt werden und - sollte es nicht antworten - für eine einstellbare Zeit vom Stromnetz getrennt werden - Zustandsänderungen werden per E-Mail gemeldet - Speichern und Wiederherstellen der Konfiguration - Automatisches Einschalten der Steckdosen nach dem Neustart (Stromausfall) oder Wiederherstellung des Zustandes vor dem Ausfall - Steckdosen können einzeln gesperrt werden - Keine Software (ausser Webbrowser) nötig, um die Leiste zu steuern oder einzustellen - Von jedem Betriebssystem (mit einem Webbrowser) einsetzbar - Zusätzliches Windows-Programm für die Ethernet-Steuerung - Es können mehrere Steckdosenleisten über einen PC gesteuert werden - Benutzersystem bis zu 8 Usern mit Rechtevergabe für einzelne Funktionen - Protokoll der letzten 40 Ereignisse - UDP-Schnittstelle zur Einbindung an eigene Software - Firmware-Upgrade über Ethernet jederzeit möglich (Ethernet Bootloader) - Kein Stand-by, kein Stromverbrauch: Die Geräte werden vom Netz geschaltet - Stabiles Aluminiumgehäuse, Kindersicherung in den Steckdosen, Kabelkanal Stromzufuhr: 230 V ~ 50 Hz Kabellänge: 1,5 m Stromverbrauch: 1,9 W Gesamtleistung an allen Ausgängen: 2300 W Masse: L 170 x B 120 x H 76 mm Systemanforderungen: Windows 98, ME, 2000, XP,...137,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pogatschnigg, Ilse M.: The Art of HostingThe Art of Hosting , Wie gute Gespräche Führung und Zusammenarbeit verbessern , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20210304, Produktform: Kartoniert, Beilage: Klappenbroschur, Autoren: Pogatschnigg, Ilse M., Illustrator: Altmann, Mischa Oliver, Seitenzahl/Blattzahl: 130, Keyword: Verhandlung; Unternehmenskultur; Moderation; Kommunikation, Fachschema: Führung / Mitarbeiterführung~Mitarbeiterführung~Verhandlung~Kommunikation (Unternehmen)~Unternehmenskommunikation~Business / Management~Management, Fachkategorie: Geschäftsverhandlungen~Businesskommunikation und -präsentation, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vahlen Franz GmbH, Verlag: Vahlen Franz GmbH, Verlag: Vahlen, Franz, Länge: 225, Breite: 143, Höhe: 15, Gewicht: 284, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 255297824,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann wurde Englisch zuletzt aufgerufen?
Es ist schwierig, eine genaue Antwort auf diese Frage zu geben, da Englisch eine der am häufigsten gesprochenen Sprachen der Welt ist und ständig von Millionen von Menschen auf der ganzen Welt verwendet wird. Es gibt jedoch keine spezifische Zeit oder ein spezifisches Ereignis, das als "letzter Aufruf" für Englisch angesehen werden könnte. **
-
Warum funktioniert das Internet, aber eine bestimmte Seite kann nicht aufgerufen werden?
Das Internet besteht aus einem Netzwerk von Computern und Servern, die miteinander verbunden sind. Wenn eine bestimmte Seite nicht aufgerufen werden kann, kann dies verschiedene Gründe haben. Möglicherweise ist die Seite vorübergehend nicht erreichbar, es gibt ein Problem mit der Internetverbindung des Benutzers oder es gibt eine Blockierung oder Einschränkung durch den Internetdienstanbieter oder die Firewall des Benutzers. **
-
Wer hat den totalen Krieg aufgerufen?
Der totalen Krieg wurde von Adolf Hitler aufgerufen, als er am 18. Februar 1943 in einer Rede vor der NSDAP-Führung verkündete, dass Deutschland sich im totalen Kriegszustand befinde. Diese Rede markierte einen Wendepunkt im Zweiten Weltkrieg, da Hitler damit die Mobilisierung aller verfügbaren Ressourcen und die totale Kriegsführung forderte. Der totale Krieg bedeutete, dass die Zivilbevölkerung und die gesamte Wirtschaft in den Krieg einbezogen wurden, um den Sieg um jeden Preis zu erringen. Diese Strategie führte zu einer verstärkten Bombardierung von Städten und zu einem verstärkten Einsatz von Propaganda, um die Bevölkerung zu mobilisieren. Letztendlich war der totale Krieg ein verzweifelter Versuch Hitlers, die drohende Niederlage Deutschlands abzuwenden. **
-
Wo wird "build" in Flutter aufgerufen?
In Flutter wird die Methode "build" in der Klasse "State" aufgerufen. Diese Methode wird immer dann aufgerufen, wenn sich der Zustand des Widgets ändert und eine Neuzeichnung erforderlich ist. In der "build"-Methode wird der aktuelle Zustand des Widgets in ein Flutter-Widget umgewandelt, das auf dem Bildschirm gerendert wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.