Domain www-net.de kaufen?
Wir ziehen mit dem Projekt
www-net.de um.
Sind Sie am Kauf der Domain
www-net.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain www-net.de kaufen?
Welche architektonischen Merkmale charakterisieren die Bauwerke des Brutalismus-Stils?
Die Bauwerke des Brutalismus-Stils zeichnen sich durch den Einsatz von groben, sichtbaren Betonstrukturen aus. Sie sind oft massiv und klobig gestaltet, mit klaren geometrischen Formen und einfachen Linien. Die Fassaden sind meist schmucklos und funktional. **
Was spricht für und was spricht gegen den Brutalismus?
Für den Brutalismus spricht, dass er eine radikale und ehrliche Formensprache hat und oft eine starke Präsenz und Wirkung entfaltet. Zudem betont er die Materialität und Struktur der Gebäude. Gegen den Brutalismus spricht, dass seine massive und oft rohe Ästhetik nicht jedermanns Geschmack trifft und viele Menschen ihn als kalt und ungemütlich empfinden. Zudem sind Brutalismus-Bauten oft schwer zu erhalten und zu sanieren, da sie anfällig für Verwitterung und Schäden sind. **

Ähnliche Suchbegriffe für Brutalismus
Top-Angebote
Produkte zum Begriff Brutalismus:
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was bedeutet net bei E Mail?
Was bedeutet net bei E-Mail? "Net" ist eine Abkürzung für "network" und wird häufig in E-Mail-Adressen verwendet, um den Internetdienstanbieter oder das Netzwerk des Empfängers anzugeben. Es kann auch verwendet werden, um auf das Netzwerk oder den Server zu verweisen, über den die E-Mail gesendet wird. In einigen Fällen kann "net" auch einfach als allgemeine Bezeichnung für das Internet oder das World Wide Web verwendet werden. Letztendlich dient die Verwendung von "net" in E-Mail-Adressen dazu, den genauen Empfänger oder das Netzwerk zu identifizieren, über das die E-Mail gesendet wird. **
-
Ab welchem Alter ist der Einlass zur Brutalismus 3000 Tour?
Der Einlass zur Brutalismus 3000 Tour ist ab 18 Jahren. Personen unter 18 Jahren haben keinen Zutritt zu der Veranstaltung. **
-
Muss bei einer E-Mail an eine E-Mail-Adresse www davor stehen?
Nein, bei einer E-Mail-Adresse muss kein "www" davor stehen. Das "www" wird normalerweise verwendet, um auf eine Website zuzugreifen, während eine E-Mail-Adresse verwendet wird, um E-Mails zu senden und zu empfangen. **
-
Wie lautet die Altersfreigabe für das Brutalismus 3000 Konzert in München?
Die Altersfreigabe für das Brutalismus 3000 Konzert in München liegt bei 18 Jahren. Es handelt sich um eine Veranstaltung, die möglicherweise explizite Inhalte und eine intensive Atmosphäre beinhaltet, die für jüngere Zuschauer ungeeignet sein könnten. Es wird empfohlen, einen gültigen Ausweis mitzubringen, um das Alter nachweisen zu können. **


Was ist der Zusammenhang zwischen dem Junkyard Dortmund und dem Brutalismus?
Der Junkyard Dortmund ist ein Veranstaltungsort in Dortmund, der sich in einem ehemaligen Industriegebäude befindet. Der Brutalismus ist ein architektonischer Stil, der in den 1950er bis 1970er Jahren populär war und durch den Einsatz von rohem Beton und einer klaren, funktionalen Formensprache gekennzeichnet ist. Es ist möglich, dass das Industriegebäude, in dem sich der Junkyard Dortmund befindet, im Brutalismus-Stil erbaut wurde oder zumindest Elemente dieses Stils aufweist. **
Was sind die charakteristischen Merkmale und Einflüsse des Brutalismus in der Architektur?
Der Brutalismus zeichnet sich durch den Einsatz von groben, sichtbaren Betonstrukturen aus, die oft unverputzt bleiben. Die Architektur ist funktional und reduziert, ohne unnötigen Schmuck oder Verzierungen. Die Bewegung wurde stark von sozialistischen Idealen und dem Wunsch nach Ehrlichkeit und Einfachheit in der Bauweise beeinflusst. **
Top-Angebote
Produkte zum Begriff Brutalismus:
-
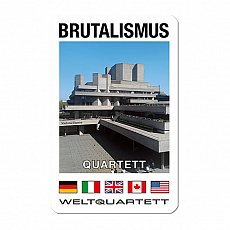
Weltquartett Brutalismus - Betonbauten - Quartett - deutsch 296745BRUTALISMUS-QUARTETT Die aufregendsten Betonbauten des 20. Jahrhunderts auf 32 Spielkarten (Cité Radieuse, Habitat 67, Trellick ... 1 x Brutalismus - Betonbauten - Quartett - deutsch Sprache: deutsche Version Anleitung in: Typ: Kartenspiel,9,44 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Brutalismus in Österreich 1960-1980, Fachbücher von Albert Kirchengast, Johann GallisDie Architektur des Brutalismus erlebt seit einigen Jahren eine Neubewertung – eine breitere Öffentlichkeit hat diese Wertschätzung noch nicht erreicht. Das ist kaum verwunderlich, stellen die 1960er-1980er Jahre doch eine lange Zeit vernachlässigte Periode dar, die zudem heterogen und nicht leicht auf einen Begriff zu bringen ist. Trotz ihres weltweit markanten Auftritts erfüllen die Bauten dieser Jahrzehnte eine Brückenfunktion zwischen der Kritik und Absage am Formenkanon der Klassischen Moderne und der neu erwachten Geschichtslust der Postmoderne. Welchen Platz aber nehmen sie für sich in der Geschichtsschreibung der Moderne in Anspruch? Das Buch Brutalismus in Österreich verschafft in neun Länderportraits des heimischen Bauschaffens erstmals einen Überblick über die regionale österreichische Architekturproduktion nach dem Wiederaufbau. Die in dieser Anthologie versammelten Wissenschaftsessays nehmen ihren Ausgang bei konkreten Analysen zentraler Bauwerke und verorten sie anhand ihrer spezifischen gesellschaftspolitischen und sozialen Rahmenbedingungen in der Baugeschichte der Bundesländer. Vor dem Hintergrund internationaler Tendenzen und dem Einfluss der Protagonisten der österreichischen Architekturszene auf lokale Akteure eröffnet sich so ein Spannungsfeld aus Rezeption und Produktion, das der Topografie einer spezifischen österreichischen Baulandschaft erste Konturen verleiht. Eine dezentrale Baukultur tritt aus ihrer Anonymität: Von dominanten Architektenpersönlichkeiten zu einflussreichen Netzwerken, von regionalen Problemstellungen und Bauaufgaben zur Abhängigkeit von den Hochschulen oder den Bestrebungen der Landespolitik – dieser Band nimmt die Aufmerksamkeit für eine spröde Phase der Architekturgeschichte zum Anlass für eine Entdeckungsreise zu den Schattierungen der Spätmoderne.55,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche architektonischen Merkmale charakterisieren die Bauwerke des Brutalismus-Stils?
Die Bauwerke des Brutalismus-Stils zeichnen sich durch den Einsatz von groben, sichtbaren Betonstrukturen aus. Sie sind oft massiv und klobig gestaltet, mit klaren geometrischen Formen und einfachen Linien. Die Fassaden sind meist schmucklos und funktional. **
-
Was spricht für und was spricht gegen den Brutalismus?
Für den Brutalismus spricht, dass er eine radikale und ehrliche Formensprache hat und oft eine starke Präsenz und Wirkung entfaltet. Zudem betont er die Materialität und Struktur der Gebäude. Gegen den Brutalismus spricht, dass seine massive und oft rohe Ästhetik nicht jedermanns Geschmack trifft und viele Menschen ihn als kalt und ungemütlich empfinden. Zudem sind Brutalismus-Bauten oft schwer zu erhalten und zu sanieren, da sie anfällig für Verwitterung und Schäden sind. **
-
Was bedeutet net bei E Mail?
Was bedeutet net bei E-Mail? "Net" ist eine Abkürzung für "network" und wird häufig in E-Mail-Adressen verwendet, um den Internetdienstanbieter oder das Netzwerk des Empfängers anzugeben. Es kann auch verwendet werden, um auf das Netzwerk oder den Server zu verweisen, über den die E-Mail gesendet wird. In einigen Fällen kann "net" auch einfach als allgemeine Bezeichnung für das Internet oder das World Wide Web verwendet werden. Letztendlich dient die Verwendung von "net" in E-Mail-Adressen dazu, den genauen Empfänger oder das Netzwerk zu identifizieren, über das die E-Mail gesendet wird. **
-
Ab welchem Alter ist der Einlass zur Brutalismus 3000 Tour?
Der Einlass zur Brutalismus 3000 Tour ist ab 18 Jahren. Personen unter 18 Jahren haben keinen Zutritt zu der Veranstaltung. **
Ähnliche Suchbegriffe für Brutalismus
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pogatschnigg, Ilse M.: The Art of HostingThe Art of Hosting , Wie gute Gespräche Führung und Zusammenarbeit verbessern , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20210304, Produktform: Kartoniert, Beilage: Klappenbroschur, Autoren: Pogatschnigg, Ilse M., Illustrator: Altmann, Mischa Oliver, Seitenzahl/Blattzahl: 130, Keyword: Verhandlung; Unternehmenskultur; Moderation; Kommunikation, Fachschema: Führung / Mitarbeiterführung~Mitarbeiterführung~Verhandlung~Kommunikation (Unternehmen)~Unternehmenskommunikation~Business / Management~Management, Fachkategorie: Geschäftsverhandlungen~Businesskommunikation und -präsentation, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vahlen Franz GmbH, Verlag: Vahlen Franz GmbH, Verlag: Vahlen, Franz, Länge: 225, Breite: 143, Höhe: 15, Gewicht: 284, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 255297824,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Muss bei einer E-Mail an eine E-Mail-Adresse www davor stehen?
Nein, bei einer E-Mail-Adresse muss kein "www" davor stehen. Das "www" wird normalerweise verwendet, um auf eine Website zuzugreifen, während eine E-Mail-Adresse verwendet wird, um E-Mails zu senden und zu empfangen. **
-
Wie lautet die Altersfreigabe für das Brutalismus 3000 Konzert in München?
Die Altersfreigabe für das Brutalismus 3000 Konzert in München liegt bei 18 Jahren. Es handelt sich um eine Veranstaltung, die möglicherweise explizite Inhalte und eine intensive Atmosphäre beinhaltet, die für jüngere Zuschauer ungeeignet sein könnten. Es wird empfohlen, einen gültigen Ausweis mitzubringen, um das Alter nachweisen zu können. **
-
Was ist der Zusammenhang zwischen dem Junkyard Dortmund und dem Brutalismus?
Der Junkyard Dortmund ist ein Veranstaltungsort in Dortmund, der sich in einem ehemaligen Industriegebäude befindet. Der Brutalismus ist ein architektonischer Stil, der in den 1950er bis 1970er Jahren populär war und durch den Einsatz von rohem Beton und einer klaren, funktionalen Formensprache gekennzeichnet ist. Es ist möglich, dass das Industriegebäude, in dem sich der Junkyard Dortmund befindet, im Brutalismus-Stil erbaut wurde oder zumindest Elemente dieses Stils aufweist. **
-
Was sind die charakteristischen Merkmale und Einflüsse des Brutalismus in der Architektur?
Der Brutalismus zeichnet sich durch den Einsatz von groben, sichtbaren Betonstrukturen aus, die oft unverputzt bleiben. Die Architektur ist funktional und reduziert, ohne unnötigen Schmuck oder Verzierungen. Die Bewegung wurde stark von sozialistischen Idealen und dem Wunsch nach Ehrlichkeit und Einfachheit in der Bauweise beeinflusst. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.